

In India, de beveiligingsinbreuk op CoinDCX van 19 juli heeft geleid tot de arrestatie van hun eigen staff engineer na de diefstal van $44 miljoen aan digitale activa.
Inhoudsopgave
Hoe heeft de diefstal van 44 miljoen op CoinDCX plaatsgevonden?
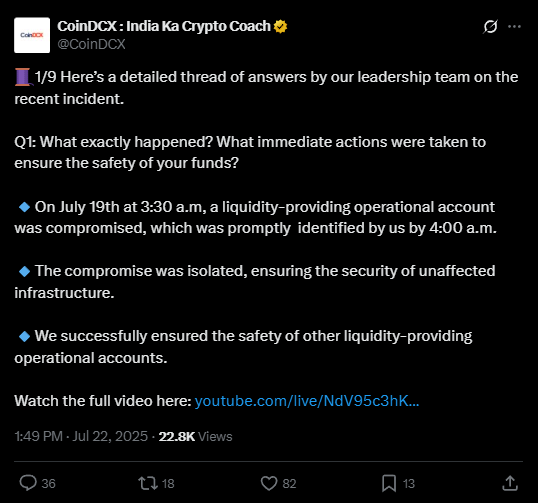
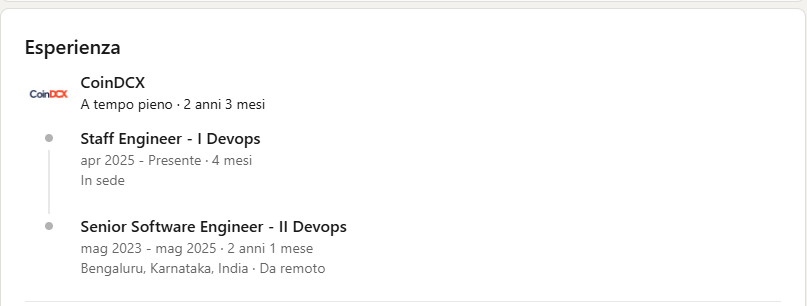
De nacht van 18 op 19 juli heeft een ongeautoriseerde toegang de systemen van CoinDCX getroffen. Een onbekende actor heeft eerst 1 USDT naar een externe wallet overgemaakt, en is daarna overgegaan tot de echte slag: $44 miljoen verplaatst naar zes verschillende wallets. Interne bronnen bevestigen dat de aanval zou zijn uitgevoerd door gebruik te maken van de inloggegevens van Rahul Agarwal, een ingenieur die sinds mei 2023 in dienst is en in april 2025 is gepromoveerd tot staff engineer.
De operatie werd mogelijk gemaakt door de installatie van malware op de zakelijke laptop van Agarwal, vermoedelijk verborgen in bestanden afkomstig van nevenactiviteiten. CoinDCX heeft namelijk gereconstrueerd dat de werknemer was ingehuurd als freelancer voor vier particuliere klanten, ondanks het beleid dat extra gebruik van zakelijke apparaten verbiedt.
Wie is Rahul Agarwal en waarom heeft de politie hem gearresteerd?
Rahul Agarwal, 30 jaar, werkte al meer dan twee jaar als DevOps engineer voor CoinDCX, gevestigd in Bengaluru. Zijn promotie tot staff engineer was heel recent, maar de politie hield hem aan in de uren na het geval.
De onderzoekers hebben zijn werk-laptop in beslag genomen en digitale doorzoekingen gestart. Agarwal heeft elke directe betrokkenheid bij de diefstal ontkend, maar heeft toegegeven dat hij de bedrijfscomputer heeft gebruikt voor extra activiteiten, cruciaal voor de compromissie via social engineering.
CoinDCX, via de CEO, heeft de arrestatie niet publiekelijk bevestigd, maar heeft een verklaring uitgegeven waarin wordt uitgelegd dat het onderzoek naar een gesofisticeerde sociale aanval nog steeds aan de gang is en meer specifieke verklaringen aan de pers verhindert.
Wat is er technisch gebeurd? Waarom is het een ongekend geval?
Volgens informatie verzameld door Neblio Technologies, exploitant van CoinDCX, maakte de aanval gebruik van een “klassieke” social engineering techniek: de criminelen overtuigden Agarwal om schadelijke software te installeren, waarschijnlijk in ruil voor een valse freelance dienst of via phishing e-mails. Vervolgens gaf de malware volledige toegang tot een interne serveraccount gewijd aan de liquiditeit naar een andere exchange.
De exchange heeft uitgelegd dat geen gebruikersfondsen zijn aangeraakt; het verlies betreft bedrijfsreserves voor het beheer van de liquiditeit tussen exchanges. Desalniettemin vormen de reputatieschade en het betrokken bedrag een belangrijke waarschuwing over hoe hackbaar zelfs een belangrijke operator kan zijn.
Wat zijn de implicaties voor CoinDCX, gebruikers en de crypto-sector?
Volgens de CEO van CoinDCX benadrukt deze crisis het zeer hoge risico van gerichte aanvallen op werknemers, dat vaak wordt onderschat.
“Veel van de modernste bedreigingen richten zich op ingenieurs en systeembeheerders, niet alleen op de gecentraliseerde IT-structuren,”
heeft verklaard. De schending heeft de posities van de gebruikers niet in gevaar gebracht, maar heeft middelen getroffen die worden gebruikt voor het beheer van het platform (bijvoorbeeld, uitwisselingen tussen exchanges).
Volgens CoinDCX zullen de gevolgen groot zijn: herziening van alle IT-beleid, tijdelijke opschorting van bepaalde functionaliteiten en, zeker, een fase van terugbetaling van de verloren middelen. Als de exclusieve route via malware-social engineering wordt bevestigd, zal het een precedent zijn voor het hele Indiase crypto-ecosysteem.
Wat zegt CoinDCX na de diefstal van 44 miljoen?
De officiële communicatie is uiterst voorzichtig. Het beveiligingsteam van de exchange heeft, in samenwerking met de autoriteiten, uitgebreide interne audits en onderzoeken naar individuele en procesverantwoordelijkheden gestart. Het bedrijf heeft benadrukt dat de private sleutels en de activa van de gebruikers altijd beschermd zijn gebleven, hoewel het voorval de hele sector dwingt om de verdedigingsstrategieën tegen menselijke risico’s “radicaal te heroverwegen”.
Volgens de CEO:
“de aanval is van hoge complexiteit en volgt een internationale trend van schendingen veroorzaakt door social engineering en onvoorzichtig beheer van werkplekken.”
Hoe bewegen de autoriteiten zich en wat zijn de toekomstige risico’s?
Bengaluru City police en vertegenwoordigers van Neblio zijn nog steeds bezig met het analyseren van de in beslag genomen apparaten. Er zijn momenteel geen directe verbanden tussen Agarwal en de hackers, maar de gecompromitteerde toegangsketen is ontstaan door ongeoorloofde activiteit op de laptop van de werknemer. Er is een officieel rapport geopend voor verzwarende diefstal en ongeoorloofde toegang tot banksystemen.
Op systemisch niveau dwingt dit geval de exchanges om hun: toestemmingen, monitoring, apparaatbeleid en gewoonten van hun teams te herzien, met bijzondere aandacht voor freelance activiteiten, plug-ins, extensies en gedeelde bestanden met de werknemers. Een waarschuwing die ook weegt op de nieuwe compliance regels die door de Indiase overheid worden vereist.
Wat gebeurt er nu: impact, vooruitzichten en spanning in de crypto-wereld
De toekomst van CoinDCX blijft afhankelijk van de resultaten van het onderzoek en vooral van de reputatie-impact op de gebruikers. Op de korte termijn lijkt geen enkel gebruikersfonds gecompromitteerd, maar het verlies van vertrouwen zou kunnen leiden tot massale verschuivingen naar andere diensten. De cryptosector moet nu rekening houden met het “menselijke” risico als de belangrijkste aanvalsvector. De zaak CoinDCX verschuift de focus van automatische systemen naar individuen en processen.
Het zal interessant zijn om te zien – en de autoriteiten weten het – welke beleidsmaatregelen exchanges en bedrijven DeFi zullen versterken na deze golf van massale social engineering. Volg de ontwikkelingen, zowel op het officiële X-profiel als op de belangrijkste Telegram-kanalen voor updates en diepgaande analyses.



