Na een grote DeFi-aanval is Drift Protocol begonnen met directe outreach over de drift-exploit terwijl onderzoekers fondsen traceren over meerdere blockchains.
Inhoudsopgave
Drift richt zich op hacker wallets met on-chain berichten
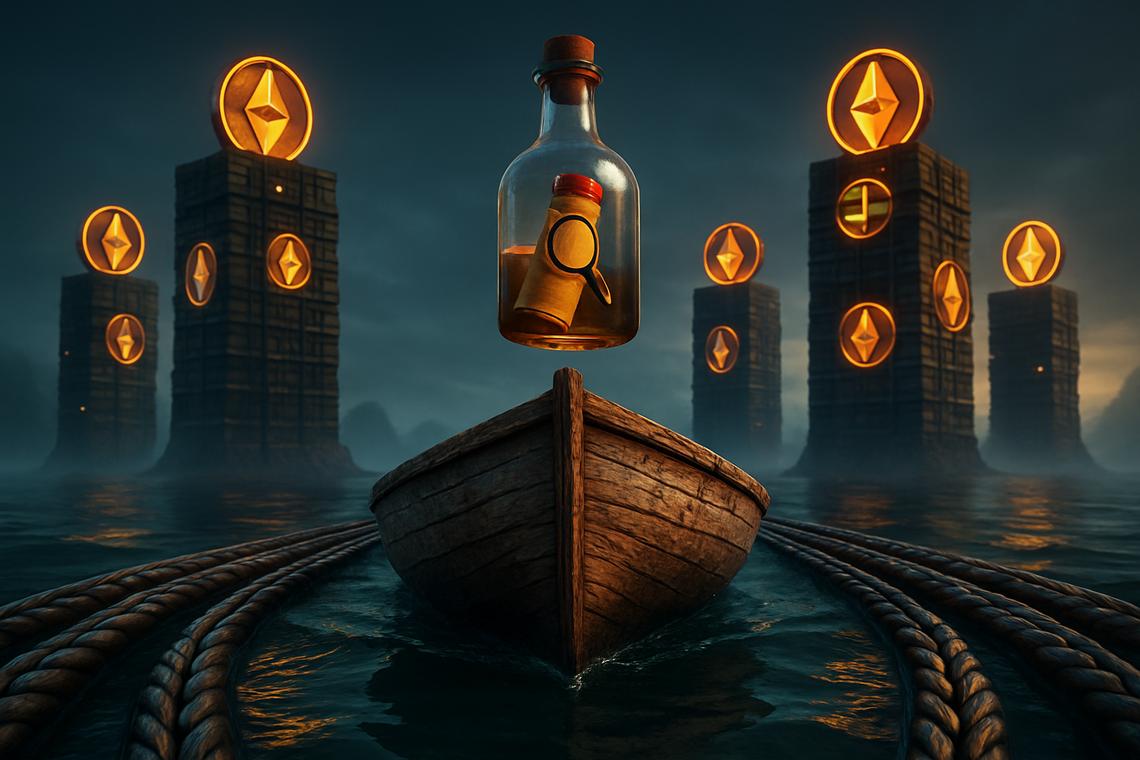
Op 3 april heeft Drift Protocol zijn reactie op de recente hack opgevoerd door on-chain berichten te sturen naar vier Ethereum wallets die het grootste deel van de gestolen activa bevatten. Volgens blockchain data controleren deze adressen samen ongeveer 129.000 ETH, verbonden aan wat een van de grootste DeFi exploits van 2026 is geworden.
De exploit heeft naar schatting $270 miljoen tot $285 miljoen uit het protocol gehaald, wat de handel en liquiditeitsvoorwaarden ernstig verstoorde. Het team beweert nu echter de belangrijkste partijen die bij het incident betrokken zijn te hebben geïdentificeerd en roept hen publiekelijk op om een dialoog te openen in plaats van stil te blijven.
De outreach werd gedaan vanaf een bekend Drift-gecontroleerd adres, dat een gestandaardiseerd bericht naar elk van de vier doelwallets stuurde. Bovendien geeft deze stap aan dat het protocol bereid is om onderhandelde oplossingen te verkennen, een pad dat andere crypto-projecten hebben gevolgd bij eerdere grootschalige diefstallen.
Bericht roept op tot communicatie via Blockscan chat
De inhoud van het bericht was beknopt. Drift vertelde de wallet-eigenaren dat het “klaar is om te spreken” en verzocht hen te reageren via Blockscan chat, een off-chain communicatietool gekoppeld aan Ethereum-adressen. Dit weerspiegelt eerdere gevallen waarin aangevallen projecten probeerden een communicatiekanaal met hackers te openen.
Historisch gezien hebben dergelijke inspanningen gemengde resultaten opgeleverd. In sommige spraakmakende hacks leidde dialoog tot gedeeltelijk of zelfs volledig herstel van activa, soms onder het label van een “white-hat” regeling. Dat gezegd hebbende, in andere situaties negeerden aanvallers berichten en bleven ze fondsen verplaatsen, waardoor slachtoffers weinig hoop op herstel hadden.
In dit geval onderzoeken beveiligingsteams en on-chain analytics providers ook of de diefstal en daaropvolgende overdrachten patronen vertonen die verband houden met georganiseerde cybercriminaliteit. Echter, elke potentiële toewijzing blijft onbevestigd, en de focus ligt nu op het volgen van stromen en het bewaren van bewijs.
Hoe de aanval slimme contracten omzeilde
De drift-exploit valt op omdat het niet berustte op een traditionele slimme contractfout. In plaats daarvan maakte het gebruik van een systeemniveau zwakte rond Solana duurzame nonces, een legitieme functie waarmee ontwikkelaars transacties vooraf kunnen voorbereiden en ondertekenen voor latere indiening.
De aanvaller gebruikte vooraf ondertekende transacties die weken eerder waren gecreëerd en slaagde erin gedeeltelijke controle te krijgen over de multisig governance opzet van het protocol. Met die invloed schakelden ze verschillende risicocontroles uit of omzeilden ze, die waren ontworpen om gebruikersfondsen te beschermen. Zodra de beveiligingen waren verzwakt, kon de hacker kapitaal uit meerdere kluizen in snelle opeenvolging aftappen.
De hele operatie ontvouwde zich snel, wat resulteerde in het verlies van meer dan de helft van de totale waarde die in Drift Protocol was vergrendeld. Bovendien benadrukt het evenement hoe belangrijk governance-ontwerp en sleutelbeheer kunnen zijn, net zo belangrijk als contractcode bij het beveiligen van DeFi-platforms.
Ketenoverschrijdende overdrachten en concentratie van gestolen ETH
Nadat de kluizen waren geleegd, liet de aanvaller de activa niet op Solana. In plaats daarvan gebruikten ze ketenoverschrijdende infrastructuur om de fondsen naar Ethereum te verplaatsen, waarbij een groot deel werd omgezet in ETH. On-chain data, benadrukt door analysebedrijven zoals Arkham, toont aan dat ongeveer 129.000 ETH nu is verdeeld over vier belangrijke wallets.
Dit patroon past in een bredere trend waarbij aanvallers cross chain bridged funds gebruiken om tracking en herstel te bemoeilijken. Dergelijke bewegingen creëren echter ook zeer zichtbare concentraties van waarde die in realtime kunnen worden gevolgd door beurzen, wetshandhavers en onafhankelijke onderzoekers.
Ondanks actieve monitoring is er kritiek van sommige communityleden over wat zij zien als een trage operationele reactie. Specifiek hebben gebruikers zich afgevraagd waarom bepaalde tokens of posities niet eerder werden bevroren of agressiever werden afgedekt zodra abnormale governance-activiteit werd gedetecteerd.
Verdachte georganiseerde misdaad en lopend onderzoek
Verschillende industrie-observatoren hebben gespeculeerd over mogelijke banden tussen de aanvaller en bekende cybercrime-organisaties, vooral gezien de verfijning van de governance-overname en transactiesplanning. Dat gezegd hebbende, benadrukken openbare verklaringen van Drift en externe beveiligingsteams dat er nog geen definitieve toewijzing is.
Wetshandhavers en particuliere incidentresponsgroepen coördineren naar verluidt om het blockchain on chain message spoor en de stromen van de gestolen ETH te volgen. Bovendien onderzoeken onderzoekers historische activiteiten op de getroffen wallets om te zien of oudere transacties verband houden met eerder gemarkeerde entiteiten.
Voorlopig heeft Drift zich ertoe verbonden meer informatie vrij te geven zodra audits door derden en forensische beoordelingen zijn voltooid. De sociale kanalen van het protocol, inclusief het officiële X account, zijn gebruikt om updates te verzamelen en belangrijke on-chain transacties voor de community te refereren.
Impact op Drift, DRIFT-token en DeFi-liquiditeit
De nasleep strekt zich uit voorbij de directe verliezen van het protocol. Recente gegevens geven aan dat bijna 20 onderling verbonden DeFi-projecten knock-on effecten van het incident hebben ondervonden. Sommige protocollen hebben tijdelijk diensten gepauzeerd of bepaalde operaties beperkt om potentiële besmetting te voorkomen en de defi liquiditeitsimpact te beheren.
De native DRIFT token reageerde scherp, met een sterke daling toen het nieuws over de exploit en governance-compromis zich verspreidde. Het marktsentiment in hefboom- en derivatenproducten op Solana kreeg ook een klap, wat bredere risicoherevaluaties door zowel professionele als particuliere handelaren weerspiegelt.
Het is echter belangrijk op te merken dat de basislaag van Solana normaal blijft functioneren. De inbreuk vond plaats op het applicatie- en governance-niveau, niet door een consensus- of protocolfout. Dit onderscheid is van belang voor de langetermijnperceptie van het ecosysteem en voor investeerders die het risico van slimme contracten evalueren.
Lessen voor governance en beveiligingsontwerp
De aanval benadrukt hoe zelfs goed beoordeelde code kan worden ondermijnd door zwakheden in governance-structuren, sleuteluitwisseling en operationele processen. In dit geval stelde de gedeeltelijke multisig governance-compromis de aanvaller in staat om eerder ondertekende transacties en legitieme protocolfuncties te gebruiken.
Beveiligingsexperts beweren dat robuustere sleutelrotatiebeleid, strakkere toegangscontroles en realtime monitoring van governance-acties de schade hadden kunnen beperken. Bovendien zouden duidelijkere incidenthandleidingen en geautomatiseerde stroomonderbrekers protocollen kunnen helpen sneller te reageren wanneer abnormale wijzigingen in permissies of kluisgedrag optreden.
Nu het onderzoek naar de Drift Protocol-exploit doorgaat, zal de zaak waarschijnlijk een referentiepunt worden voor risicokaders en beveiligingsbeoordelingen in de DeFi-sector. Samenvattend onderstreept het incident dat code-audits alleen niet voldoende zijn; veerkrachtige governance, sleutelbeheer en ketenoverschrijdende monitoring zijn essentieel om soortgelijke grootschalige verliezen te voorkomen.