AI-beveiliging vereist tegenwoordig menselijke controle, agentidentiteit en operationele isolatie. Amazon toont aan dat, met steeds autonomere AI, bedrijven de responstijden tot enkele seconden moeten verkorten, elke actie van de agenten moeten traceren en menselijke autorisatiesystemen moeten toepassen om risico’s en aanvallen te voorkomen.
Inhoudsopgave
Het nieuwe paradigma van AI-beveiliging
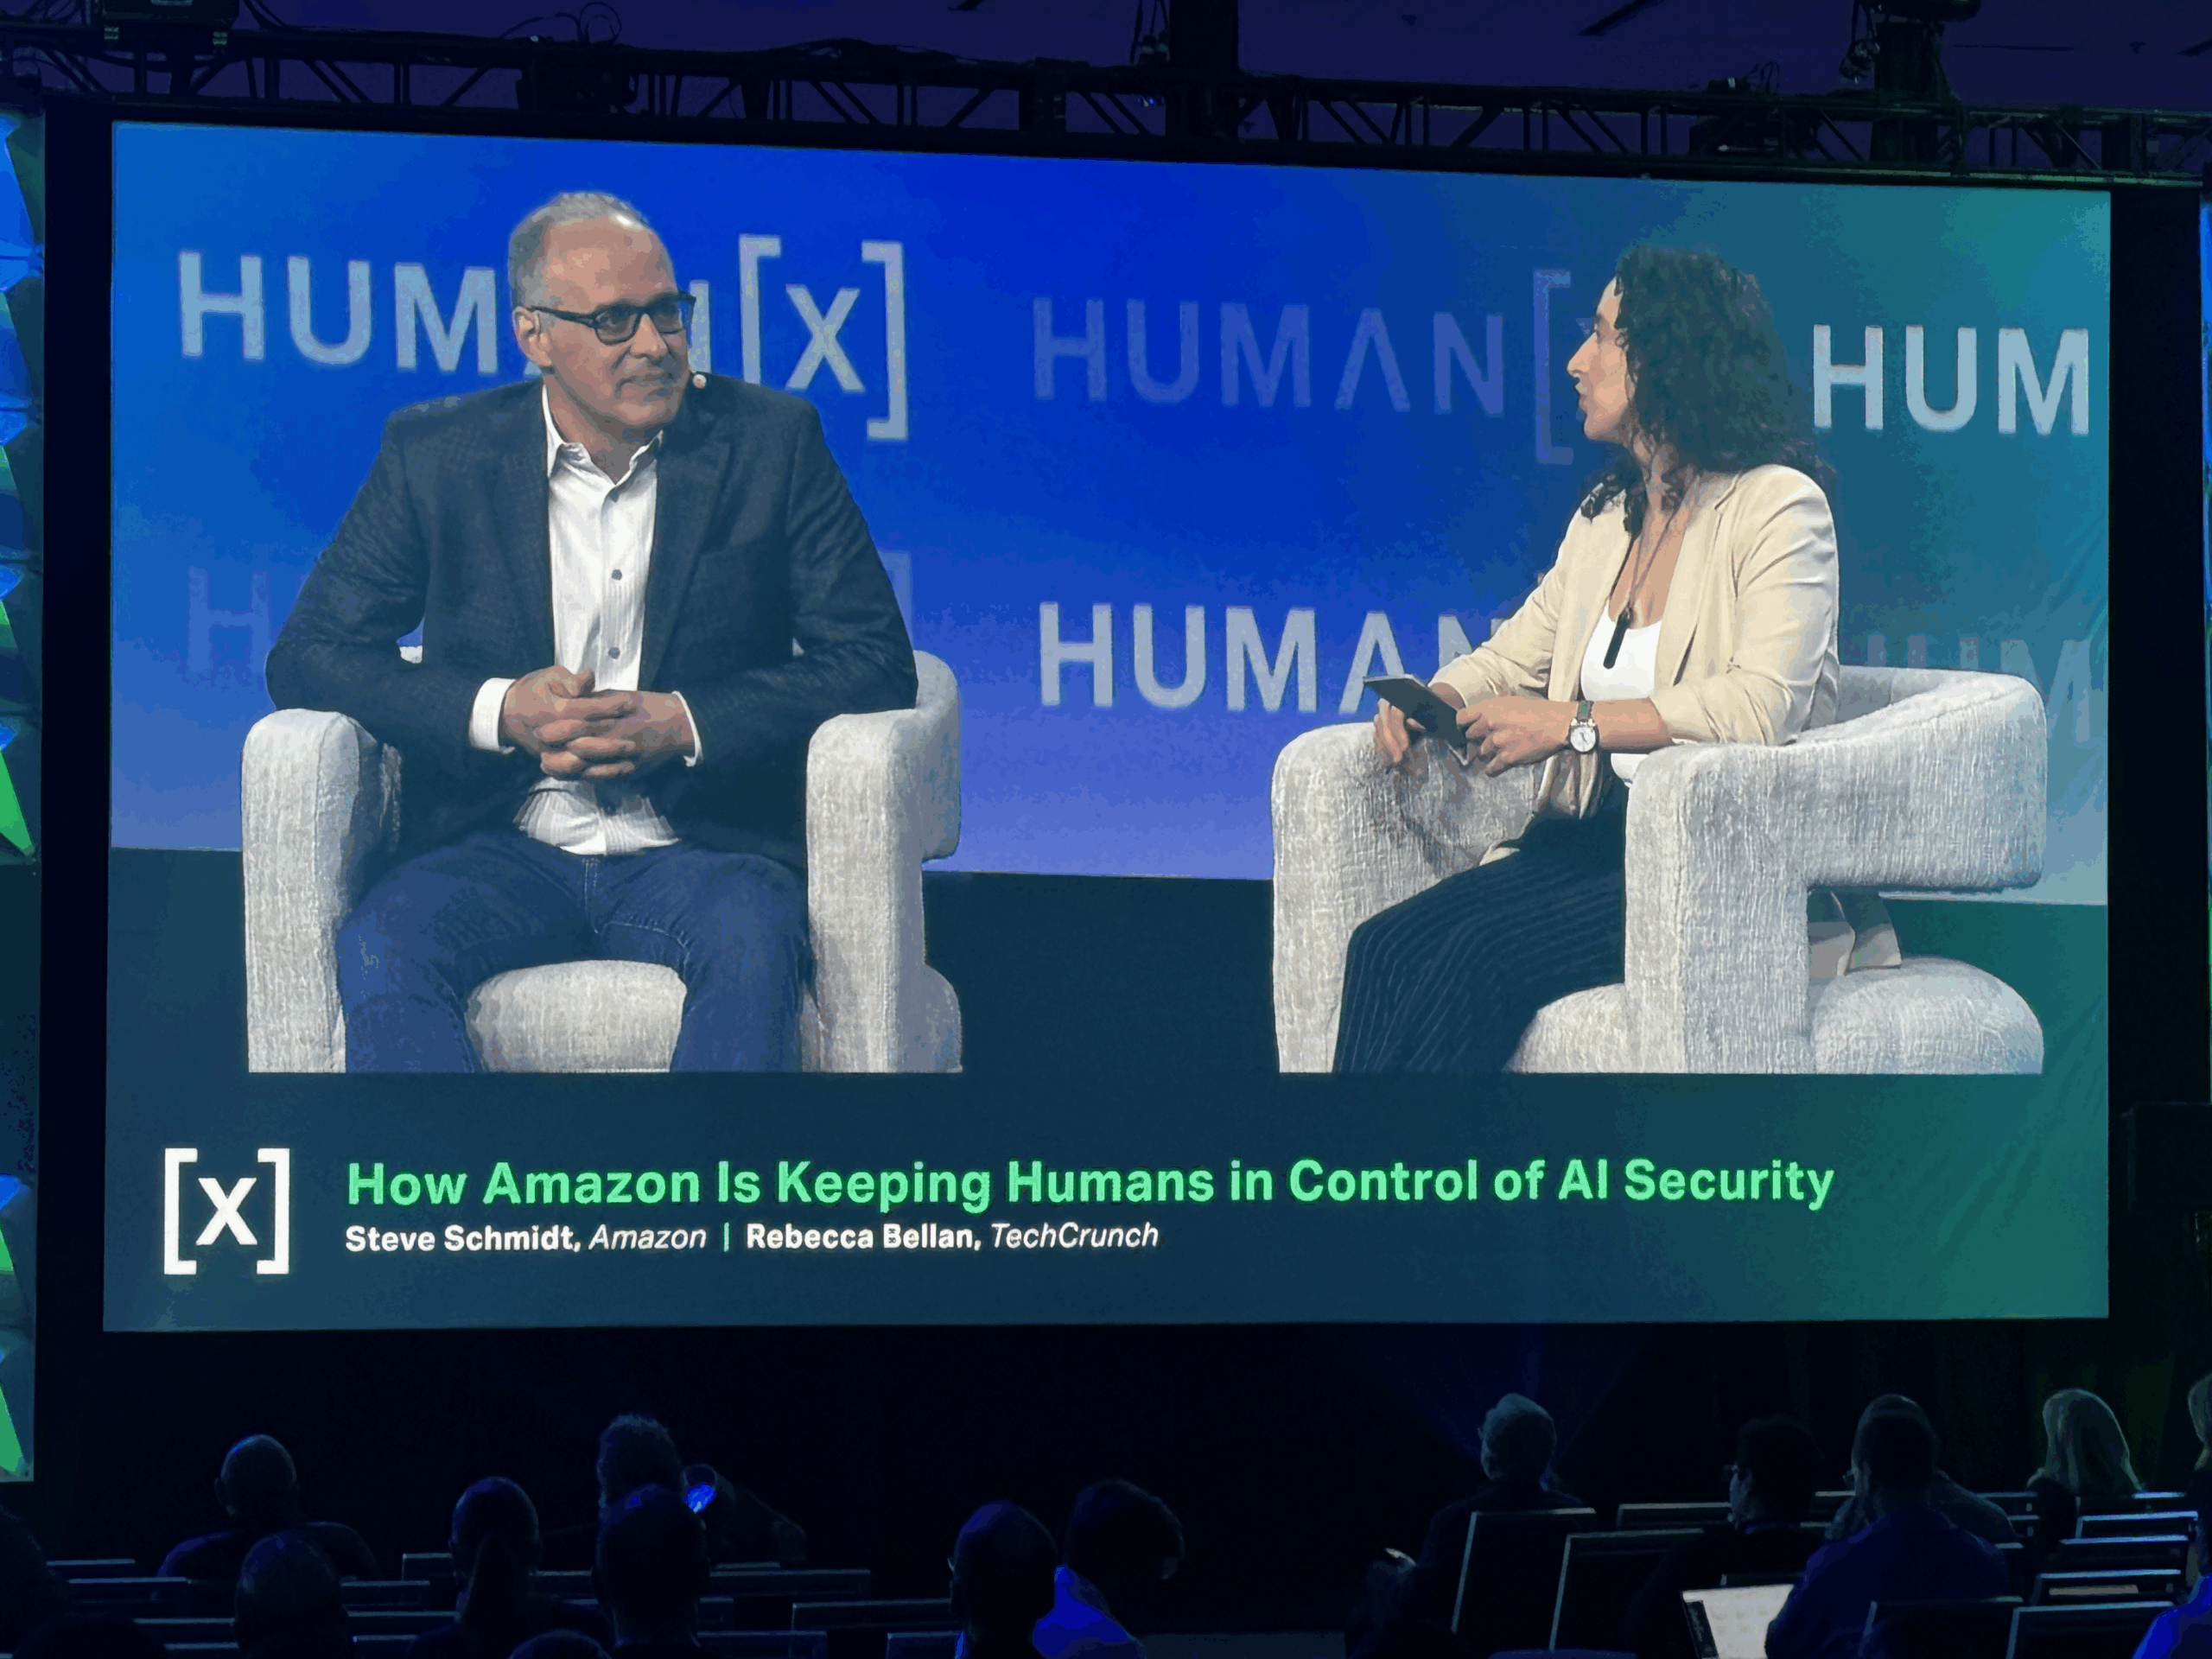
Op de HUMAN X Conference legde Steve Schmidt een cruciaal punt uit: de AI-veiligheid is niet langer een theoretische kwestie, maar een operationele en urgente.
De meest concrete evolutie is deze:
- minder ervaren aanvallers worden effectiever dankzij AI
- geavanceerde actoren schalen aanvallen op meerdere fronten tegelijkertijd op
- de responstijd gaat van uren naar minuten of seconden
Samenvattend: AI versnelt alles — aanvallen, verdediging, complexiteit.
Dit betekent dat bedrijven niet langer kunnen vertrouwen op traditionele beveiligingsmodellen.
Hoe AI het dreigingslandschap verandert
Wat betekent het echt?
AI democratiseert de offensieve capaciteiten.
Vroeger bestond er een duidelijke hiërarchie:
- “script kiddies” met beperkte vaardigheden
- zeer geavanceerde staatsactoren
Vandaag wordt dit verschil kleiner.
Concreet effect
- Frequentere en grootschalige aanvallen
- Groter aanvalsoppervlak
- De noodzaak van bijna real-time respons
Het belangrijkste is: niet alleen de kwaliteit van de aanvallen neemt toe, maar ook de snelheid en de hoeveelheid.
Het dubbele risico van AI-veiligheid
Vraag: wat is gevaarlijker?
AI-aanvallen of intern gebruik van AI?
Antwoord: beide
Volgens Schmidt is het risico dubbel:
- Krachtigere aanvallers dankzij AI
- Nieuwe interne risico’s (shadow AI)
Veel werknemers gebruiken AI-tools zonder centrale controle, wat leidt tot:
- niet-gemonitorde toegang
- blootstelling van gevoelige gegevens
- verlies van governance
Dit fenomeen staat bekend als shadow AI.
Identiteit van agenten: de basis van AI-veiligheid
Belangrijkste definitie
Een AI-agent is een autonome software-entiteit die handelt namens een gebruiker of systeem.
Amazon heeft een innovatief concept geïntroduceerd:
het toekennen van een unieke identiteit aan AI-agenten
Waarom het essentieel is
- Volledige traceerbaarheid van acties
- Audit en forensisch onderzoek
- Regelgeving naleving
In de praktijk:
“Deze mens heeft deze agent ertoe gebracht deze actie op deze gegevens uit te voeren.”
Strategische implicatie
Bedrijven moeten agenten behandelen als:
- gebruikers met privileges
- auditbare systemen
- gereguleerde entiteiten
Containerisatie: AI controleren in plaats van erop te vertrouwen
Probleem
Een AI-agent met volledige toegang tot het systeem kan:
- alle gegevens lezen
- infrastructuren aanpassen
- kritieke schade veroorzaken
Amazon-oplossing
Agenten moeten opereren in geïsoleerde omgevingen (containers of VM’s)
Hoe het werkt
- elke actie die “uit” de container komt, wordt gevolgd
- de toestemmingen zijn tijdelijk en beperkt
- de verzoeken worden gevalideerd door andere modellen
In het kort
De moderne AI-beveiliging is gebaseerd op isolatie + observeerbaarheid.
Guardrail en risico van manipulatie
Wat zijn guardrails?
Guardrails zijn regels en beperkingen die het gedrag van AI-agenten sturen.
Het probleem
Indien gecompromitteerd, kunnen ze:
- de agent buiten de grenzen laten treden
- schadelijke acties veroorzaken
- een aanvalsvector worden
👉 Dit is een nieuw type aanvalsvlak.
Strategisch inzicht
Bedrijven moeten:
- de guardrails beschermen als kritieke activa
- integriteit en niet-manipulatie garanderen
- het gedrag van de agenten continu valideren
Human-in-the-loop: waarom menselijke controle centraal blijft staan
Definitie
Human-in-the-loop betekent dat een mens kritieke acties uitgevoerd door AI-systemen moet goedkeuren.
Het Amazon-geval
Autorisatiesysteem “contingent”:
- 2 personen moeten gevoelige transacties goedkeuren
- hardware-authenticatie (FIDO2)
- automatische blokkering zonder goedkeuring
Toepassing op AI
Hetzelfde principe wordt toegepast op de agenten:
- externe checkpoints voor de agent
- onafhankelijke validatie
- onmogelijkheid tot zelf-autorisatie
Het belangrijkste is: AI mag nooit volledige controle hebben over kritieke beslissingen.
AI-beveiliging voor startups: wat nu te doen
Vraag: waar te beginnen?
Operationele reactie
Volgens Schmidt zijn de prioriteiten:
1. Inventaris van de agenten
- welke agenten bestaan er
- waar ze zijn geïnstalleerd
- wat ze doen
2. Gegevenscontrole
- waar ze verblijven
- wie ze gebruikt
- hoe ze worden overgedragen
3. Data labeling
- gevoelige gegevens vs niet-gevoelige gegevens
- classificatie vanaf het begin
Dit is cruciaal omdat:
het achteraf labelen van gegevens is extreem kostbaar
4. Isolatie van de agenten
- container of VM
- beperkte toegang
- auditbaarheid
De echte fout om te vermijden
Veel bedrijven denken:
“We moeten AI blokkeren”
Schmidt is duidelijk:
deze benadering is verkeerd
De juiste strategie
- het gebruik van AI accepteren
- zichtbaar maken
- controleren
- beheren
Samengevat:
stop de AI niet, maar maak het veilig.
Toekomstige trend: AI-beveiliging = continue feedback
Een belangrijke inzicht dat naar voren kwam tijdens de HUMAN X Conference:
👉 beveiliging is niet langer “achteraf”
Nieuw model
- onmiddellijke feedback
- realtime validatie
- continue verbetering
Elke actie wordt:
- input voor de beveiliging
- gegeven voor de training
- verbeteringsmogelijkheden
Strategische implicaties voor bedrijven
1. De beveiliging wordt gedistribueerd
Het is niet langer alleen de taak van de CISO:
- elk team moet verantwoordelijk zijn
2. AI verhoogt de operationele complexiteit
Benodigdheden:
- zichtbaarheid
- governance
- automatisering
3. Menselijke controle blijft centraal
Ondanks de toenemende autonomie:
- kritieke beslissingen moeten menselijk blijven
FAQ – AI Veiligheid
1. Wat is AI-beveiliging?
AI-beveiliging is het geheel van praktijken, technologieën en processen die AI-gebaseerde systemen beschermen tegen misbruik, aanvallen en operationele fouten.
2. Waarom verhoogt AI de veiligheidsrisico’s?
Omdat het de capaciteiten van aanvallers vergroot, de snelheid van aanvallen verhoogt en nieuwe interne vectoren introduceert zoals autonome agenten en shadow AI.
3. Hoe kunnen AI-agenten worden gecontroleerd?
Via:
- unieke identiteiten
- containerisatie
- audit van de aandelen
- human-in-the-loop
4. Wat is de prioriteit voor bedrijven vandaag de dag?
Begrijpen:
- welke agents ze gebruiken
- waar de gegevens zich bevinden
- welke toegangsmogelijkheden bestaan er
5. Moeten startups een CISO hebben?
Niet noodzakelijk. Het is belangrijker dat iedereen in het bedrijf verantwoordelijk is voor de beveiliging, vooral bij het beheer van gevoelige gegevens.
Conclusie
AI-beveiliging is niet langer optioneel.
Het is een systeem dat combineert:
- technologie (container, identiteit, audit)
- processen (autorisaties, governance)
- cultuur (gedistribueerde verantwoordelijkheid)
👉 Dit betekent dat de toekomst niet “AI vs mens” is, maar:
AI onder menselijke controle.