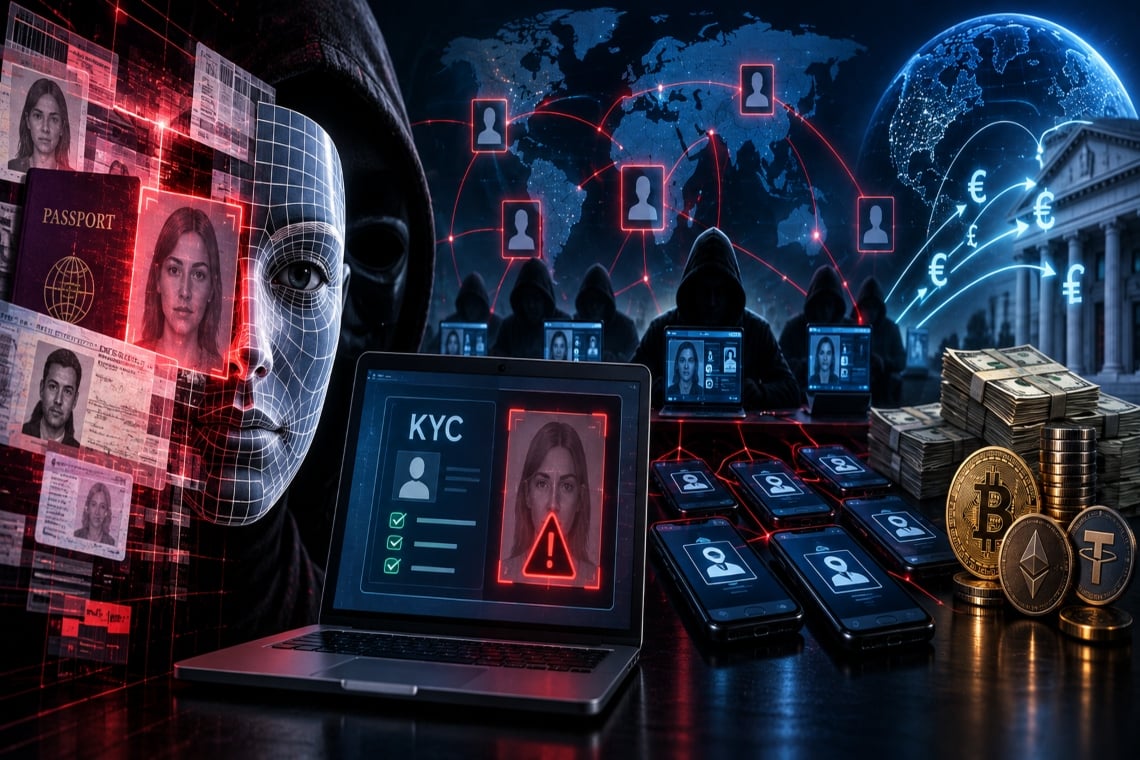
In de afgelopen jaren heeft door AI aangestuurde identiteitsfraude een radicale transformatie ondergaan. Het gaat niet langer om afzonderlijke, geïsoleerde oplichters: tegenwoordig maken netwerken van georganiseerde misdaad en gecoördineerde fraudegroepen gebruik van gedeelde identiteiten, apparaten en documenten om KYC-controles (Know Your Customer) te omzeilen en financiële criminaliteit op wereldschaal te faciliteren. Het Identity Fraud Report 2026 van Shufti, gebaseerd op echte gegevens uit zijn verificatienetwerk, biedt een verontrustend inzicht in hoe deze groepen nieuwe technologieën benutten om fraudepogingen te vermenigvuldigen.
Inhoudsopgave
Deepfakes en generatieve AI: het nieuwe gezicht van criminaliteit
De opkomst van generatieve AI heeft de kosten en technische drempels voor het creëren van overtuigende valse identiteiten verlaagd. Tegenwoordig kan één enkele operator dezelfde identiteit, hetzelfde document of hetzelfde apparaat hergebruiken in tientallen verificatiepogingen, vaak in verschillende sectoren en landen. De gegevens die Shufti in de eerste helft van 2026 heeft verzameld, laten zien dat het fenomeen inmiddels wijdverspreid is in minstens elf sectoren, waarbij de cryptosector de hoogste blootstelling registreert: 22,49% van de verificatieaanvragen blijkt frauduleus.
Een sprekend voorbeeld betreft een gecoördineerd netwerk dat 70 identiteiten met elkaar verbond via 13 gedeelde apparaten en deepfake-documenten, waarbij één enkel apparaat werd gebruikt voor maar liefst 16 verificatie-evenementen. Het kortste interval tussen het optreden van dezelfde operatie in twee verschillende rechtsgebieden bedroeg slechts 38 seconden, veel te weinig om te spreken van een daadwerkelijke fysieke verplaatsing: het duidelijke bewijs van een gedeelde en geautomatiseerde infrastructuur.
De meest voorkomende aanvalstechnieken
Presentatie-aanvallen
Dit type aanval houdt in dat een gemanipuleerd artefact (zoals een door AI gegenereerd gezicht, een aangepast document of een fysiek masker) voor de camera wordt gehouden tijdens de biometrische verificatie. Het doel is het systeem te misleiden door een beeld of video te tonen die authentiek lijkt.
Injectie-aanvallen
Injectie-aanvallen zijn nog geavanceerder: ze slaan de fysieke presentatiefase volledig over door gemanipuleerde beelden of videostreams rechtstreeks in de verificatiepipeline in te voeren via virtuele camera’s of emulators. In dit geval betreft het probleem zowel de integriteit van de software als de authenticiteit van het document.
Infrastructuurgebaseerde fraude
Hier maken fraudeurs gebruik van gedeelde technische infrastructuren: apparaat-emulators, vervalste apparaten, proxy-netwerken, gecontroleerde IP-adressen en hergebruikte identiteitsbronnen. Deze aanpak maakt het mogelijk om verificatie-aanvallen op grote schaal uit te voeren, waarbij dezelfde frauduleuze artefacten voortdurend worden gerecycled.
De cijfers achter de fraude: deepfake-documenten en synthetische identiteiten
Volgens het Deepfake Identity Fraud Report 2026 van Shufti concentreert het merendeel van door AI aangestuurde identiteitsfraude zich op vier hoofdartefacten:
- **Deepfake-documentfraude (80,10%)**: authentieke documenten die zijn aangepast via fotowissel of gegevenswijziging, vaak hergebruikt in meerdere aanvragen.
- **Synthetische identiteiten (12,31%)**: een combinatie van echte en verzonnen gegevens om personen te creëren die niet bestaan maar legitiem lijken.
- **Geïnjecteerde video’s (4,01%)**: vooraf opgenomen of gegenereerde streams die rechtstreeks in de verificatiepipeline worden ingevoerd.
- **Face swaps (3,58%)**: vervanging van het gezicht van de aanvrager door dat van een andere persoon of een synthetische compositie.
Meest getroffen sectoren: crypto, fintech en daarbuiten
De blootstelling aan identiteitsfraude varieert sterk per sector. De cryptosector is het meest kwetsbaar, met 22,49% van de verificatieaanvragen die frauduleus blijken. Daarna volgen fintech (18,36%), forex (17,18%), leningen en investeringen (17,08%) en de gezondheidszorg (15,94%). Ook sectoren zoals verzekeringen, betalingen, e-commerce, gaming, telecommunicatie en banken zijn betrokken, zij het met lagere percentages.
Gecoördineerde fraudenetwerken: de nieuwe grens van georganiseerde misdaad
Het rapport van Shufti laat zien hoe georganiseerde fraude steeds meer wordt gefaciliteerd door onderling verbonden criminele ecosystemen. Deze groepen delen identiteitsartefacten, apparaten en infrastructurele signalen, waardoor het voor traditionele verificatiesystemen moeilijk wordt om fraudepogingen te identificeren en te blokkeren.
- 65,68% van de overeenkomsten tussen afzonderlijke fraudepogingen is het gevolg van hergebruik van hetzelfde identiteitsdocument.
- 98,78% van de gekoppelde clusters omvat tussen twee en tien identiteiten, wat aantoont dat de meeste coördinatie plaatsvindt in kleine cellen.
- 2,01% van de fraudepogingen strekt zich uit over meerdere landen, vaak in verband met witwasactiviteiten.
Een relevant geval betreft een verbonden netwerk dat zijn oorsprong vond in Nigeria en 70 identiteiten met elkaar verbond via frauduleuze documenten, gedeelde apparaten en IP-adressen. Eén enkel apparaat was gekoppeld aan 16 verificatie-evenementen, terwijl één IP-adres vijf afzonderlijke gebeurtenissen verbond.
Grensoverschrijdende activiteit: de signatuur van criminele coördinatie
Grensoverschrijdende activiteit is een van de duidelijkste indicatoren van criminele coördinatie. De gegevens van Shufti tonen aan dat het typische interval tussen het optreden van dezelfde operatie in twee verschillende landen 9 minuten en 33 seconden bedraagt, met extreme gevallen van slechts 38 seconden. De meest getroffen rechtsgebieden zijn onder meer de Verenigde Staten (25,2%), het Verenigd Koninkrijk (11,3%), Pakistan (7,3%), Mexico (7,0%), Vietnam (6,5%) en Frankrijk (4,7%).
Meerlagige strategieën voor fraudepreventie
Het bestrijden van identiteitsfraude vereist een meerlagige aanpak:
1. Meerlaagse verificatie: documentauthenticatie, biometrische matching, liveness-detectie en deepfake-detectie moeten worden geïntegreerd, zodat geen enkel artefact op zichzelf als betrouwbaar wordt beschouwd.
2. Intelligentie van het identiteitsnetwerk: device-fingerprinting, netwerkanalyse en analyse van gedeelde attributen tussen documenten en apparaten om het netwerk achter de fraudepoging te ontmaskeren.
3. Gedrags- en continue verificatie: gedragsbiometrie en periodieke controles voorkomen dat netwerken een account blijven misbruiken, zelfs na onboarding.
4. Risicogebaseerde beslissingen: schone pogingen worden automatisch afgehandeld, terwijl verdachte gevallen worden voorgelegd voor beoordeling, zodat de controles worden geoptimaliseerd zonder legitieme gebruikers te benadelen.
Voorbij onboarding: de noodzaak van voortdurende waakzaamheid
Identiteitsbeveiliging kan niet stoppen bij onboarding. Een gecoördineerd netwerk herken je aan het gedrag in de tijd en tussen verschillende accounts. Het is essentieel om het vertrouwen opnieuw te beoordelen bij login, accountherstel, transacties met hoge waarde, wijziging van begunstigden en periodieke reviews, waarbij gebruik wordt gemaakt van dezelfde netwerkinlichtingen die het mogelijk maken om gecoördineerde fraude vanaf het begin te identificeren.
In een context waarin identiteitsfraude steeds geavanceerder en globaler wordt, kan alleen een geïntegreerde en dynamische aanpak de veiligheid van digitale platforms en de bescherming van echte gebruikers garanderen.