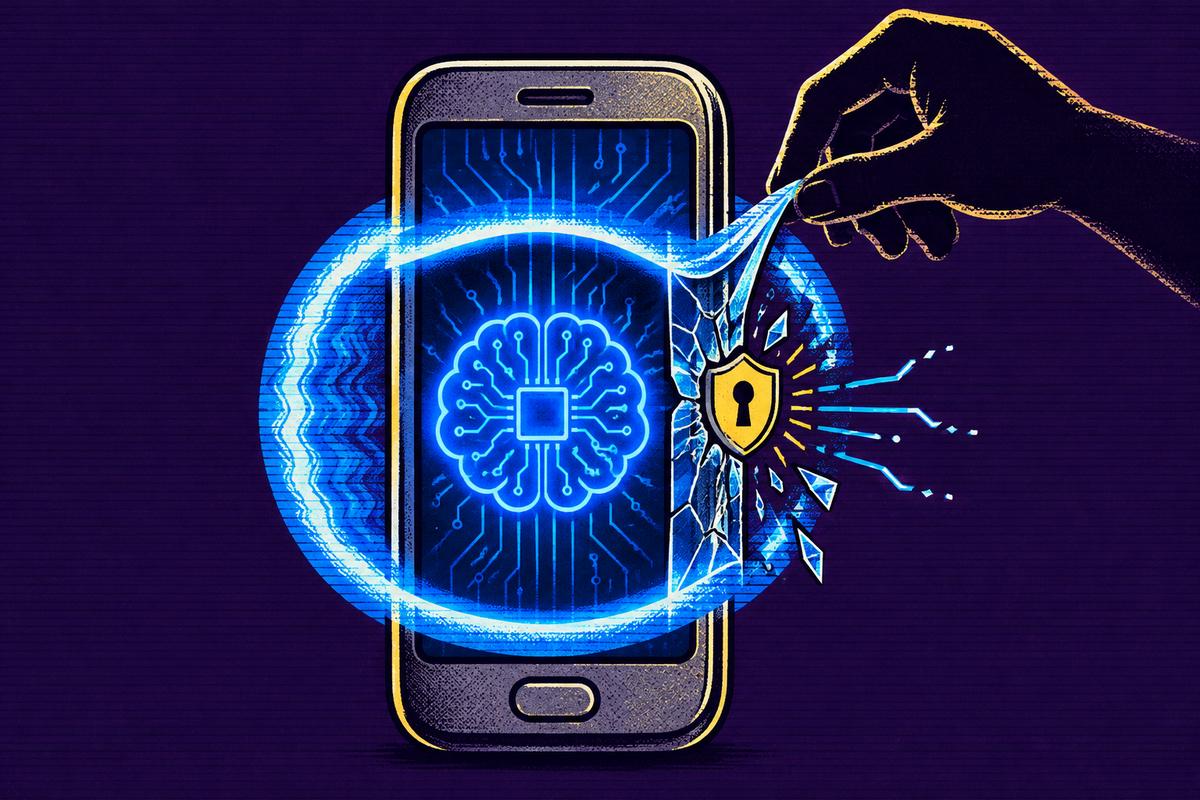
Een verdediging genaamd Boundary-Aware Model Obfuscation (BMO) behaalde een gemiddelde verdedigingssuccesratio van 68,68% tegen adversariële aanvallen in een paper van Yihui Jin, gepubliceerd op 19 oktober 2026. De sterkste baseline-verdediging bereikte 22,32%. De aanpak richt zich op een zwakte in on-device machine learning: een gecompromitteerd apparaat kan modellen blootleggen die aanvallers helpen andere apparaten te targeten.
Het draaien van machine learning op apparaten biedt lage latentie en privacybescherming, maar compromittering kan zich uitstrekken voorbij één enkel apparaat. Aanvallers kunnen applicaties reverse-engineeren om white-box-toegang te krijgen tot geïmplementeerde modellen en kennis te extraheren over modellen op peer-apparaten. De paper beschrijft dit als een cross-node-aanval, waarbij één gecompromitteerd apparaat een bedreiging kan vormen
Artikel geproduceerd met behulp van kunstmatige intelligentie en beoordeeld door de redactie.